VRAIS EXPLOITS.
VRAIES COMMANDES.
ZÉRO SCRIPT PRÉDÉFINI.
Lancez de vrais scans de ports Nmap, pivotez à travers les sous-réseaux ciblés et configurez des pipelines d’exploitation complets dans Metasploit (msfconsole). Ouvrez des shells Meterpreter, effacez les logs ISP sur les deux pistes et gérez en temps réel la physique thermique de votre matériel.
// ARCHITECTURE D’INTRUSION RÉALISTE
DES PILIERS DE GAMEPLAY FONDÉS SUR LA VRAIE CYBERSÉCURITÉ
Nmap & Msfconsole
Effectuez une vraie énumération de services avec nmap -sV, construisez vos propres chaînes de payloads msfconsole et interagissez avec de vrais shells Meterpreter.
- > Empreinte des ports et services
- > Exploits par dépassement de tampon
- > Listeners de reverse shell TCP
Machines régies par la physique
Équilibrez l’overclocking du GPU, les limites de tension, le bruit des ventilateurs et la dissipation thermique pendant d’intenses sessions de cassage de hash.
- > Physique du throttling thermique
- > Limites des disjoncteurs
- > Watercooling sur mesure
Traçage et descentes tactiques
Nettoyez les fichiers syslog de la source et de la cible avant que les traçages de l’ISP ne localisent votre nœud physique. En cas d’échec, le SWAT débarque chez vous.
- > Nettoyage des logs sur deux pistes
- > Routeurs de secours LTE
- > Destruction physique du matériel
Crypto et planques
Blanchissez les fonds volés via des mixeurs blockchain décentralisés et achetez 15 planques physiques à travers le monde.
- > Blanchiment crypto et forensique
- > 15 planques à acheter
- > Automatisation de fermes de serveurs
// ACADÉMIE
APPRENEZ DE VRAIES COMPÉTENCES EN JOUANT
Pas un autohacker. Les commandes Linux, pipes compris, fonctionnent exactement comme les vraies, et chaque exploit correspond à une vraie CVE. Ce que vous apprenez dans NODE: PROTOCOL se transpose à un vrai terminal, et à une carrière dans la cybersécurité.
- Ligne de commande Linux
- Réseau et reconnaissance
- Vulnérabilités et CVE
- Systèmes d’exploitation
- OPSEC et criminalistique
- Concepts de red team
- Mobile et SIGINT
- OSINT et ingénierie sociale
// TOPOLOGIE RÉSEAU PERSISTANTE
COOP À 4 JOUEURS ET WARGAMES CTF
Menez des intrusions d’entreprise en plusieurs étapes avec jusqu’à 3 amis en mode coop, ou affrontez des escouades de hackers rivales dans des wargames Capture The Flag jusqu’à 6v6.
> La coop n’est pas incluse dans la démo gratuite.
// COUCHE PHYSIQUE
CARTES D’ACCÈS OPÉRATEUR
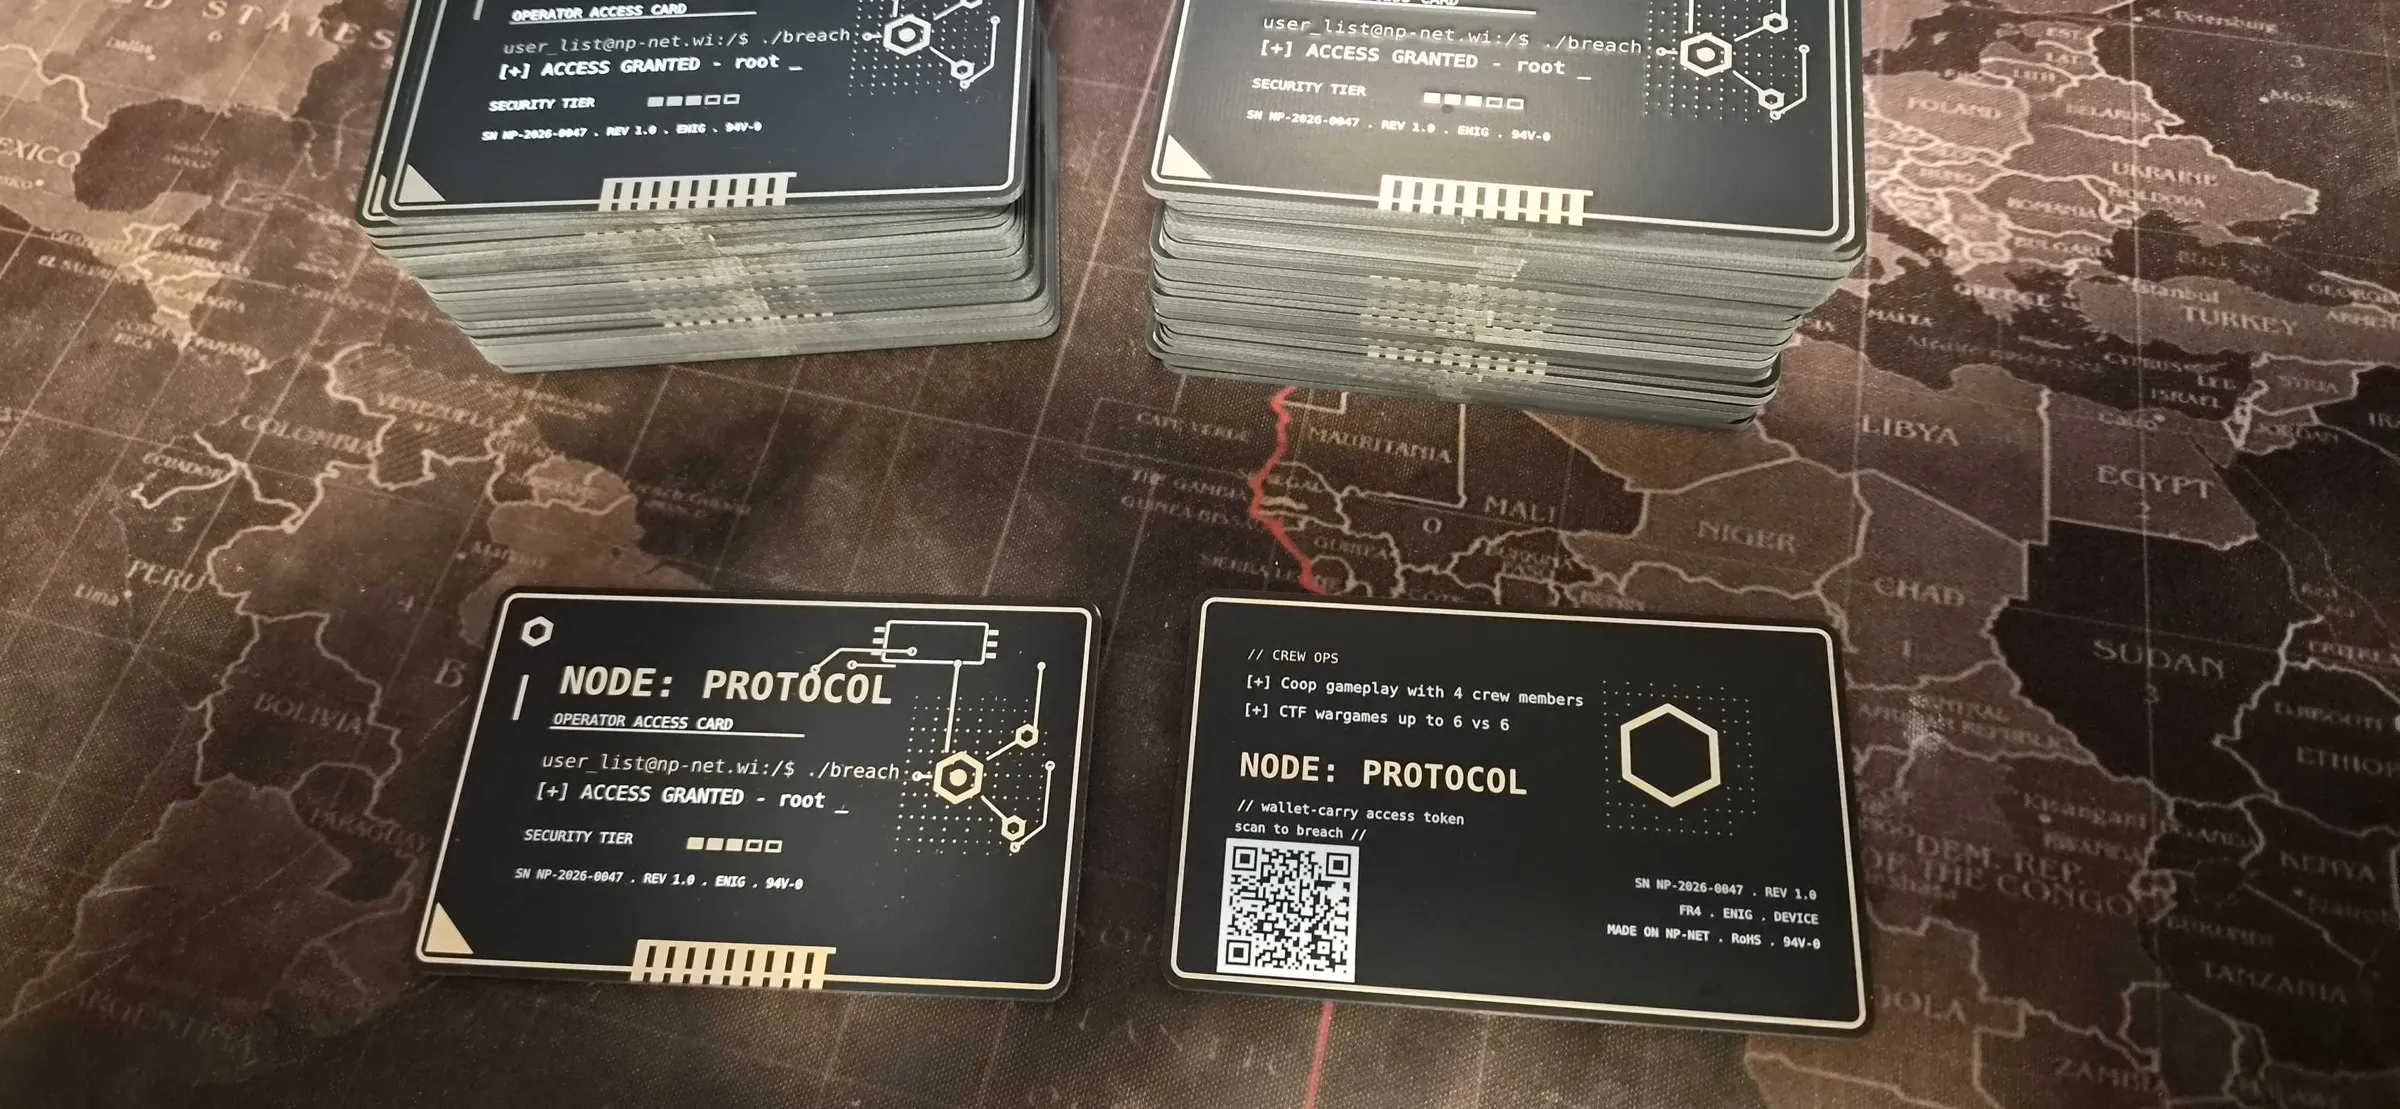
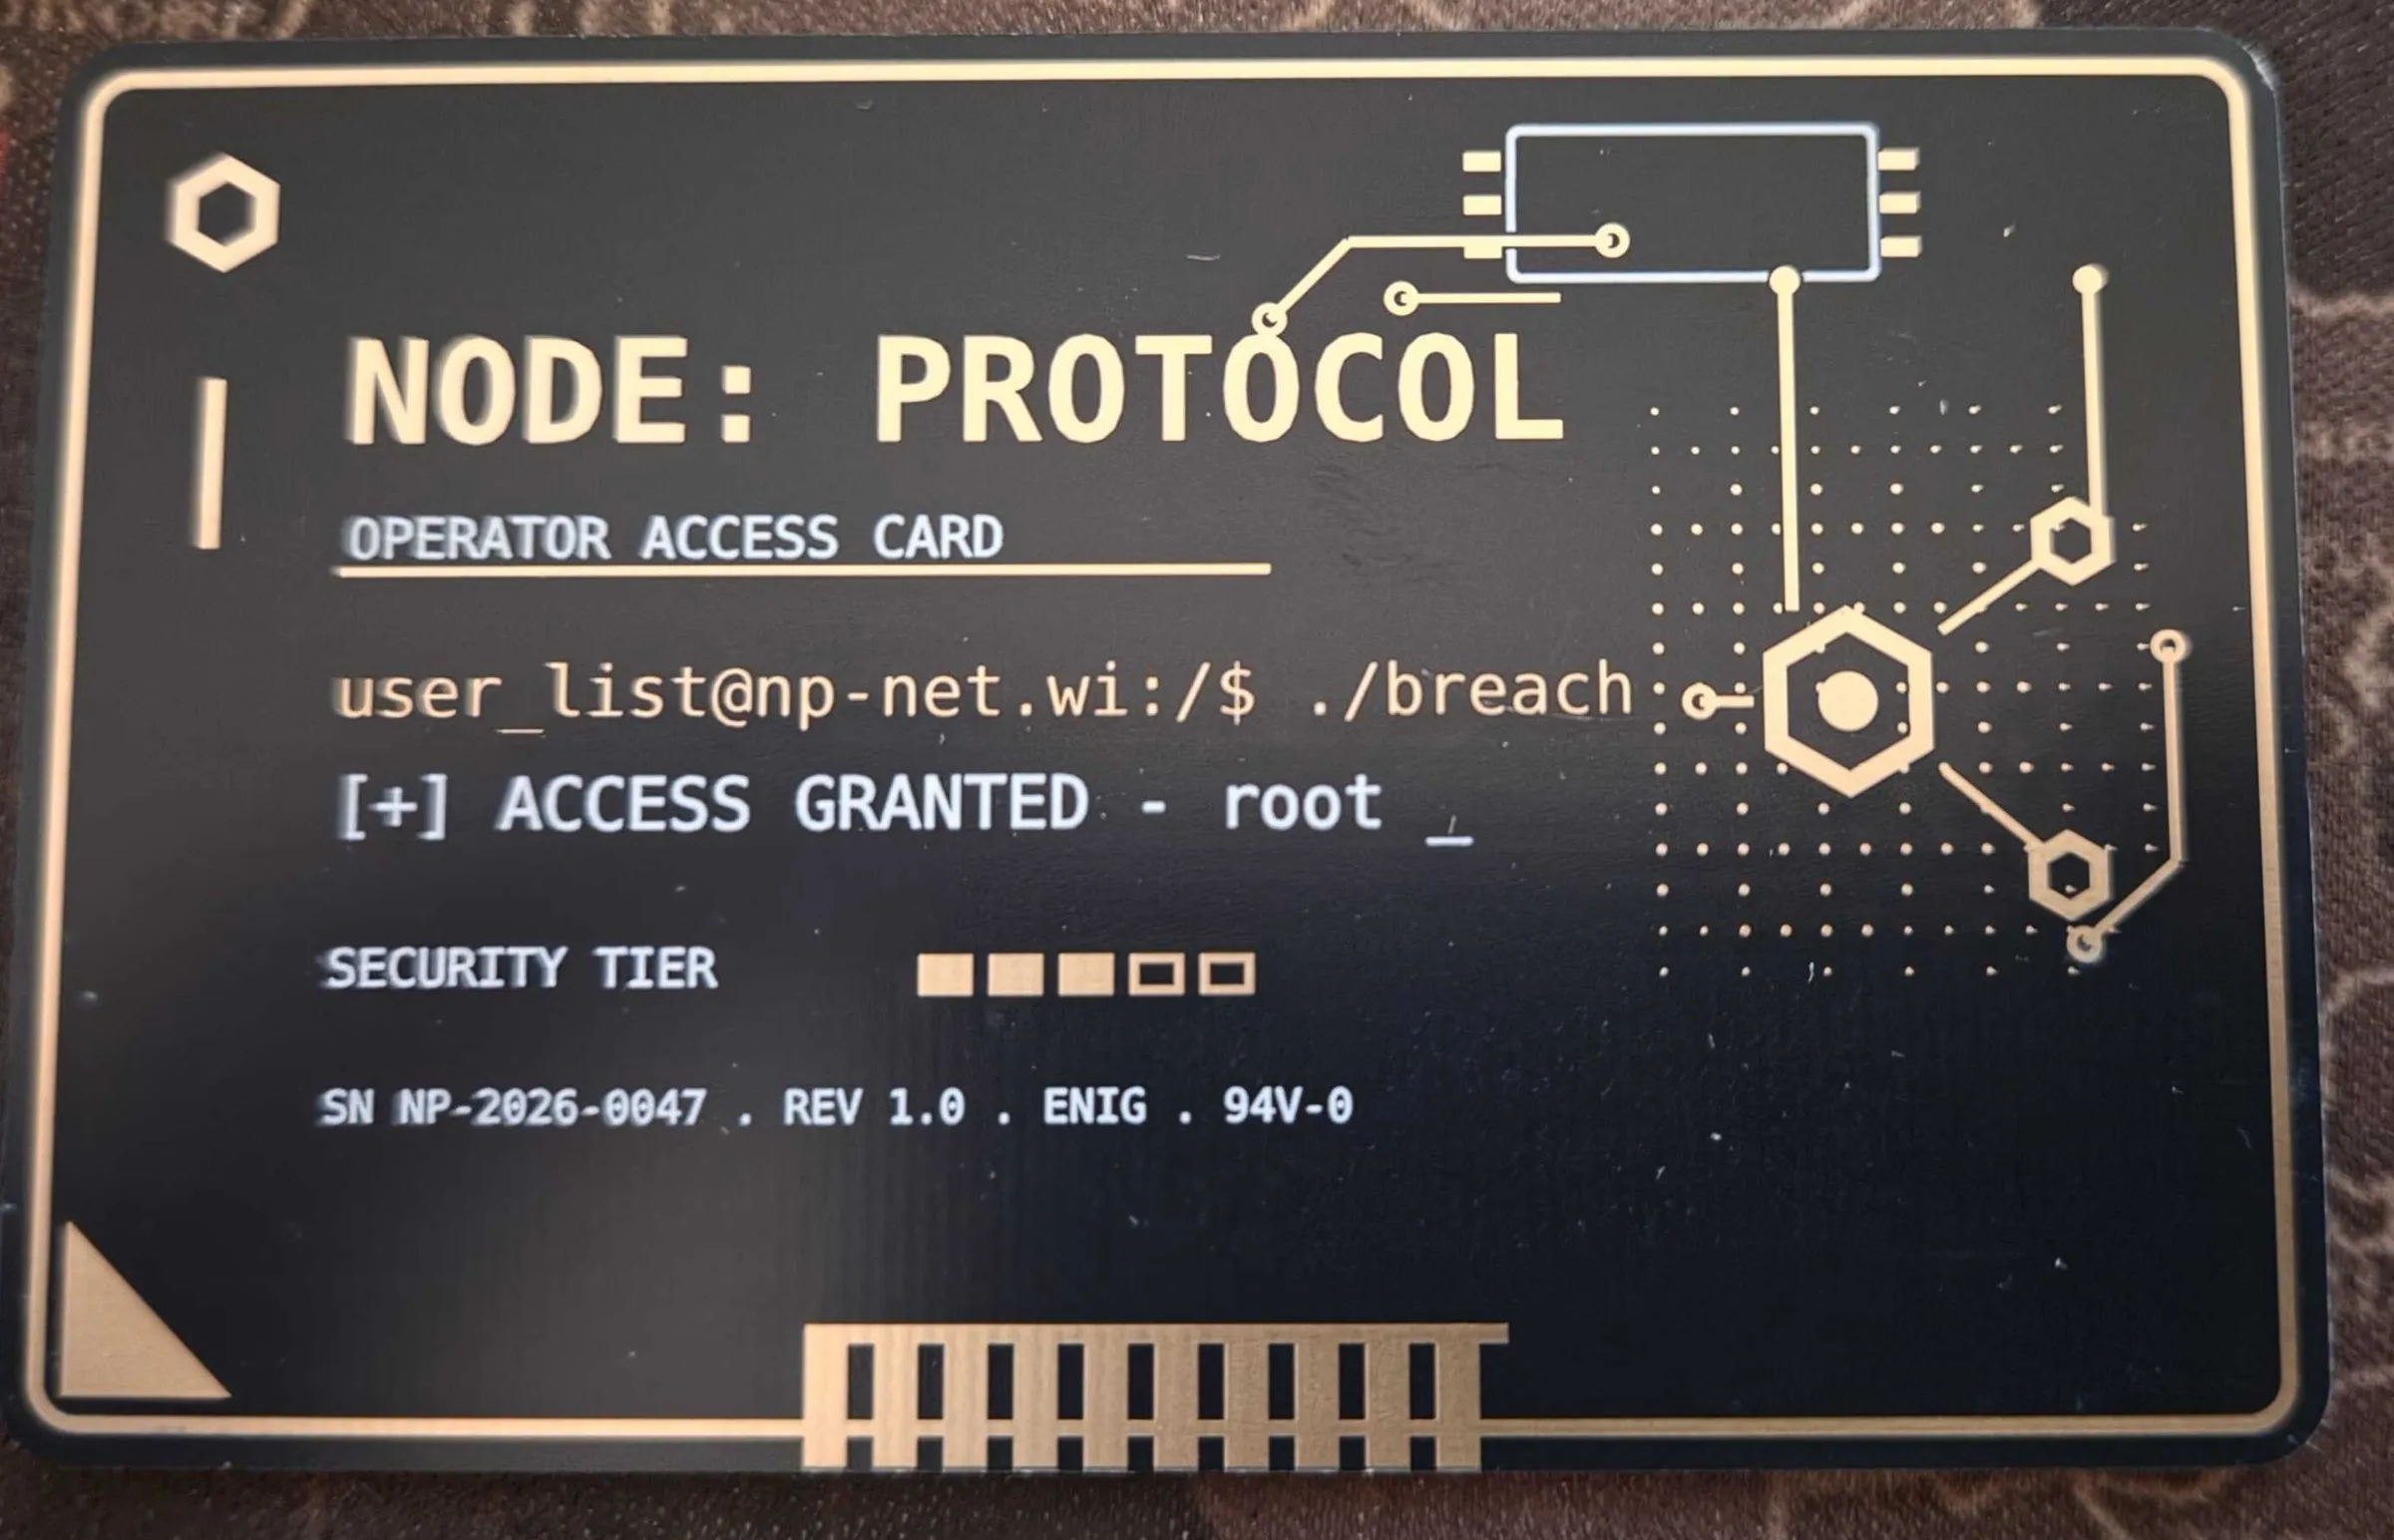
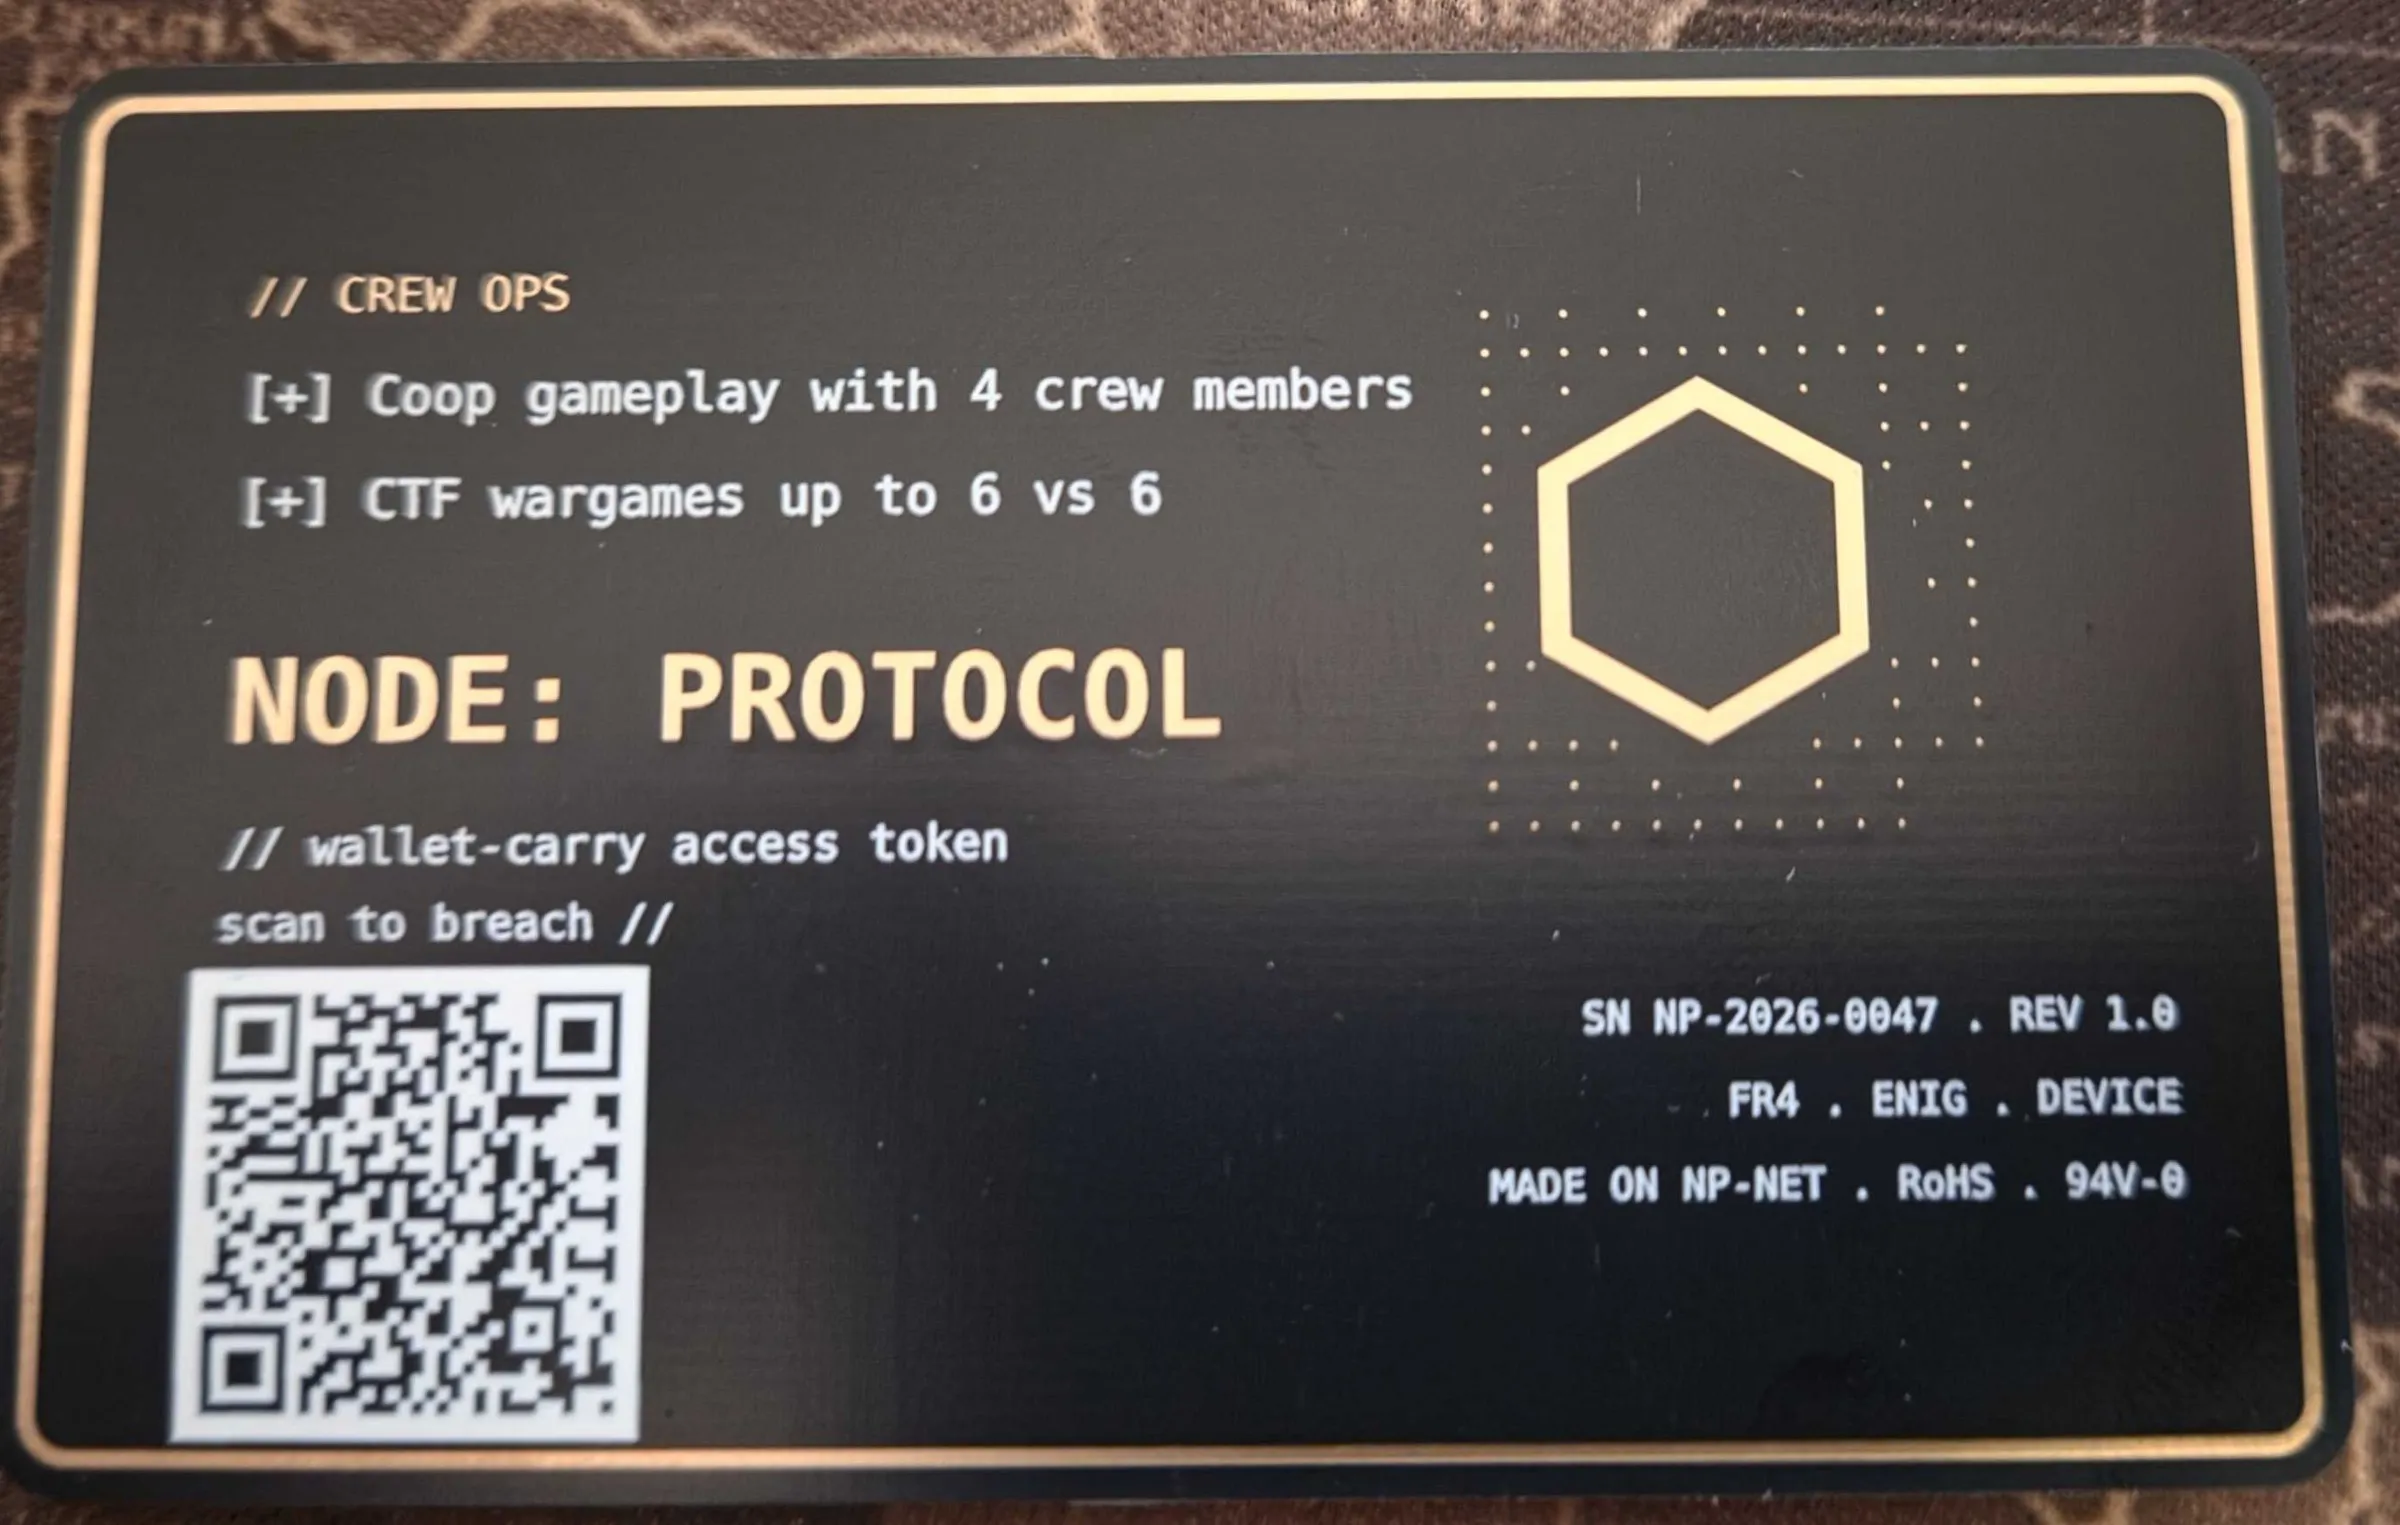
Le réseau a une couche physique. Les cartes d’accès opérateur sont de vrais circuits imprimés : un jeton d’accès à glisser dans le portefeuille, pour les opérateurs de NODE: PROTOCOL.
- > Circuit imprimé FR4 avec finition dorée ENIG
- > Recto : ./breach, ACCESS GRANTED - root
- > Verso : caractéristiques des opérations d’équipe et un QR code
- > Scannez pour infiltrer : le QR code ouvre la page Steam
// EN DIRECT
REGARDEZ LES OPÉRATEURS EN ACTION
De vrais joueurs, de vraies intrusions, diffusés en direct sur Twitch dans la catégorie Node: Protocol.
[*] Aucun opérateur en direct pour le moment. Soyez le premier à lancer un live.
// DERNIÈRES TRANSMISSIONS
NOUVELLES DU RÉSEAU
Patch update round for EARLY ACCESS BETA
NODE: Protocol -> Development update [+] build 1c59a80 [+] patch 2026.10.05 Singeplayer [+] Improved file honeypots, when a player is being monitored in the network, honeypots will be deployed on the filesystem. [+] Improved dynamic user logins, on various linux/unix servers [+]…
NODE: Protocol – Early Access Update
Singleplayer [+] Real databases: Database servers now hold actual databases you can download and sell on the dark market. Sizes range from 50 MB to huge. Transfers take real time (60 seconds to 2 minutes) but run in the background, and the payouts are well worth it. [+] SSH keys…
Patch update round for EARLY ACCESS BETA
Patch round #2 While the game is gearing up for Early Access on 6 November the beta testers have been playing and streaming the game live on twitch and YouTube. This has been loads of fun and also brought some bugs to light that are again patched. Many thanks again to those who…
AJOUTEZ NODE: PROTOCOL À VOTRE LISTE DE SOUHAITS STEAM
La démo gratuite est disponible sur Steam dès maintenant et participe au Steam Next Fest à partir du 19 octobre 2026. L’Accès anticipé démarre le 6 novembre 2026. Ajoutez le jeu à votre liste de souhaits et Steam vous préviendra dès sa sortie.