ACADÉMIE
Apprenez en infiltrant. De vraies commandes Linux, de vrais outils et de vraies CVE, dans une simulation où les erreurs ne coûtent rien.
// POURQUOI ÇA FORME
PAS UN AUTOHACKER. UN TERRAIN D’ENTRAÎNEMENT.
La plupart des jeux de hacking cachent le travail derrière une barre de progression. NODE: PROTOCOL vous donne un vrai terminal. Les commandes Linux, pipes compris, se comportent exactement comme les vraies, et les vulnérabilités que vous exploitez sont de vraies CVE publiées.
Les réflexes que vous développez en jouant (lire des logs, enchaîner des commandes, penser comme un attaquant) se transposent donc à une vraie machine.
// PARCOURS DE COMPÉTENCES
CE QUE VOUS APPRENEZ
Ligne de commande Linux
Naviguez dans les systèmes de fichiers, lisez des logs, enchaînez des commandes avec des pipes et travaillez comme un administrateur système. La syntaxe est la vraie : elle se transpose directement à n’importe quelle machine Linux.
Réseau et reconnaissance
Comprenez comment s’articulent hôtes, ports et services, cartographiez des réseaux et découvrez pourquoi la reconnaissance passe avant tout le reste.
Vulnérabilités et CVE
Découvrez comment de vraies vulnérabilités publiées sont étudiées et associées aux logiciels qu’elles touchent, à travers 72 CVE réelles.
Systèmes d’exploitation
Windows 7 et 10, FreeBSD, Linux basés sur Debian, CentOS, AIX et iOS, plus des shells bancaires et de distributeurs : voyez à quel point les vraies infrastructures se comportent différemment.
OPSEC et criminalistique
Chaque action laisse une trace, et les enquêteurs la suivent. Vous apprenez ce que les logs enregistrent et pourquoi les défenseurs s’appuient dessus.
Concepts de red team
Commande et contrôle, sensibilisation au phishing et botnets, expliqués par le gameplay pour que vous compreniez comment les attaques s’organisent.
Mobile et SIGINT
Pourquoi les réseaux cellulaires, les cartes SIM et la MFA par SMS sont des points faibles, et ce que cela implique pour protéger vos propres comptes.
OSINT et ingénierie sociale
Comment les informations publiques et la confiance humaine deviennent une surface d’attaque, et comment le reconnaître.
// ACCOMPAGNEMENT INTÉGRÉ
APPRENDRE DANS LE JEU
Manuel de l’opérateur
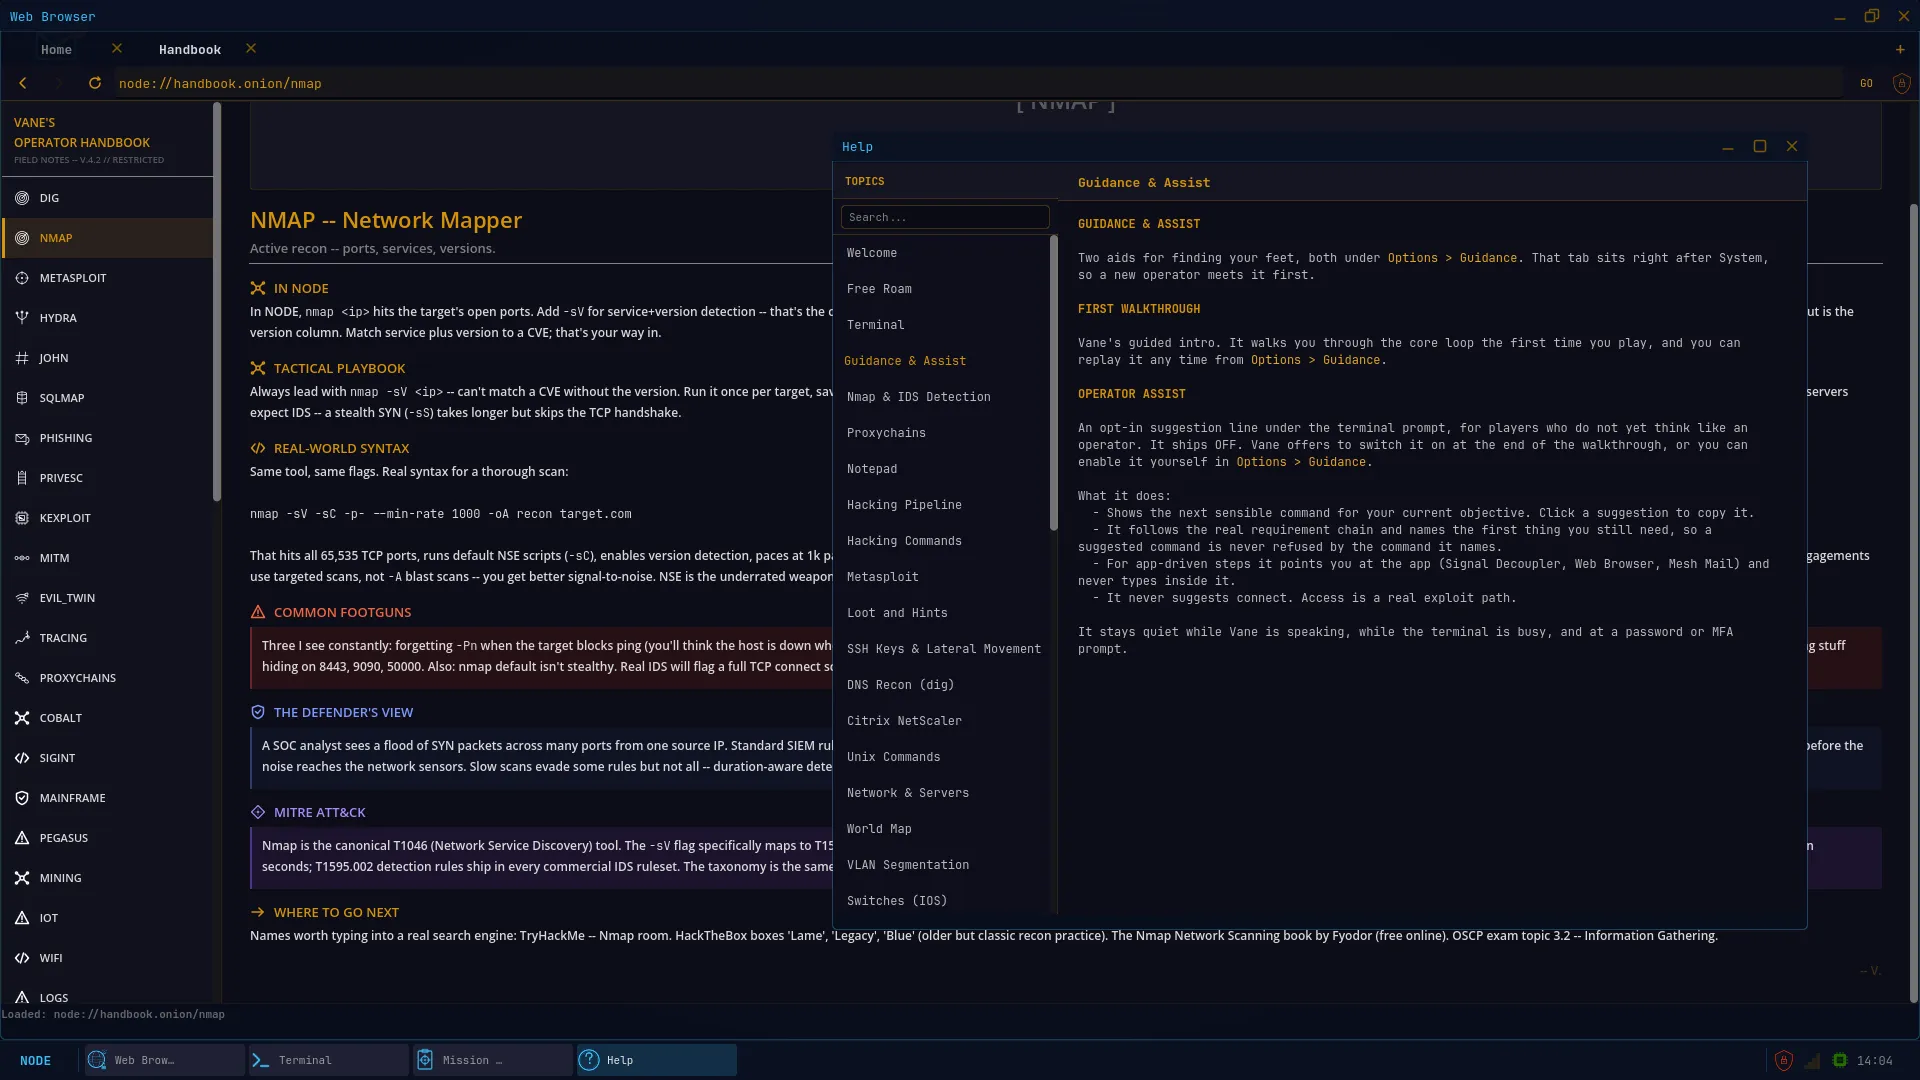
Un manuel intégré au jeu documente les outils que vous utilisez : ce qu’ils font, comment ils fonctionnent et quand les utiliser. Vous apprenez le concept, pas seulement le bouton.
Les conseils de Vane
Votre contact vous guide pendant votre première intrusion et continue de vous accompagner : vous pouvez débuter sans aucune expérience de Linux ni de la sécurité.
Le droit à l’erreur
Tout se passe dans un réseau simulé. Une erreur vous coûte du niveau de recherche en jeu, pas un incident réel : vous pouvez expérimenter librement.
// FRAMEWORK DE RÉFÉRENCE
ALIGNÉ SUR MITRE ATT&CK
MITRE ATT&CK est le framework utilisé par les équipes de sécurité pour décrire le comportement des attaquants. Voici les tactiques que vous vivez dans le jeu.
| ID | TACTIQUE | DANS NODE: PROTOCOL |
|---|---|---|
| TA0043 | Reconnaissance | Cartographier domaines, hôtes et services avant une mission |
| TA0042 | Resource Development | Monter son infrastructure : serveurs, botnets, planques |
| TA0001 | Initial Access | Prendre pied grâce à une vulnérabilité connue |
| TA0004 | Privilege Escalation | Passer d’un compte utilisateur au contrôle total d’un système |
| TA0005 | Defense Evasion | Gérer votre trace et les logs que vous laissez derrière vous |
| TA0006 | Credential Access | Mots de passe, clés et portefeuilles comme cibles |
| TA0008 | Lateral Movement | Pivoter à travers les LAN, d’un hôte à l’autre |
| TA0011 | Command and Control | Mener des opérations via un framework C2 |
| TA0010 | Exfiltration | Des objectifs de mission centrés sur des données volées |
| TA0040 | Impact | Les DDoS et leurs conséquences sur l’état du monde |
// DÉBOUCHÉS
DU JEU AU MÉTIER
Le jeu vous familiarise avec de vrais outils, Linux et la façon de penser d’un attaquant. Ce n’est pas une certification, mais il vous donne une longueur d’avance pour les métiers et examens ci-dessous.
> Analyste SOC
Lire des logs, repérer des traces et comprendre le comportement des attaquants.
> Pentesteur
Reconnaissance, vulnérabilités et structure d’une mission.
> Opérateur red team
Comment les vraies opérations s’organisent, de l’infrastructure au C2.
> Administrateur système Linux
Aisance en ligne de commande, avec les pipes et les logs système.
- > OverTheWire: Des wargames Linux et sécurité gratuits, à commencer par Bandit.
- > TryHackMe: Des labs guidés dans le navigateur, du niveau débutant et au-delà.
- > Hack The Box: Des labs pratiques et des cibles d’entraînement légales pour tous les niveaux.
Un programme pour les salles de classe, les bootcamps et les équipes de sécurité est en préparation. Vous voulez être parmi les premiers informés ?
info@node-protocol.systemsNODE: PROTOCOL est une simulation : toutes les cibles sont fictives. Dans le monde réel, ne testez que des systèmes qui vous appartiennent ou pour lesquels vous disposez d’une autorisation écrite. L’accès non autorisé est une infraction pénale presque partout.
// FAQ
QUESTIONS
Un jeu de hacking peut-il enseigner de vraies compétences ?
Oui, quand les commandes sont réelles. Dans NODE: PROTOCOL, les commandes Linux, pipes compris, se comportent comme les vraies et les exploits reposent sur 72 CVE réelles : ce que vous apprenez se transpose à un vrai terminal.
Faut-il de l’expérience en Linux ou en hacking ?
Non. Votre contact Vane vous guide pendant votre première intrusion et au-delà, et le manuel de l’opérateur intégré au jeu explique chaque outil.
NODE: PROTOCOL peut-il me faire décrocher un emploi en cybersécurité ?
Aucun jeu ne peut le faire à lui seul. Il vous familiarise avec de vrais outils, Linux et la façon de penser d’un attaquant. Associez-le à des labs pratiques et à des certifications pour en faire une carrière.
Est-ce légal ?
Oui. Tout se passe dans un réseau simulé. Dans le monde réel, ne testez que des systèmes qui vous appartiennent ou pour lesquels vous disposez d’une autorisation écrite.
Puis-je l’utiliser en classe ou pour former une équipe ?
Un programme pour les enseignants et les équipes arrive bientôt. Contactez info@node-protocol.systems si cela vous intéresse.