ACADEMIA
Aprende hackeando. Comandos reales de Linux, herramientas reales y CVE reales, dentro de una simulación donde los errores no cuestan nada.
// POR QUÉ ENSEÑA
NO ES UN AUTOHACKER. ES UN CAMPO DE ENTRENAMIENTO.
La mayoría de los juegos de hacking esconden el trabajo tras una barra de progreso. NODE: PROTOCOL te da una terminal real. Los comandos de Linux, incluidas las tuberías (pipes), se comportan exactamente como los reales, y las vulnerabilidades que explotas son reales y están publicadas como CVE.
Eso significa que los hábitos que adquieres jugando (leer logs, encadenar comandos y pensar como un atacante) te sirven en una máquina real.
// RAMAS DE HABILIDAD
QUÉ APRENDES
Línea de comandos de Linux
Navega por sistemas de archivos, lee logs, encadena comandos con tuberías y trabaja como un administrador de sistemas. La sintaxis es la real, así que te sirve directamente en cualquier máquina Linux.
Redes y reconocimiento
Aprende cómo encajan hosts, puertos y servicios, mapea redes y entiende por qué el reconocimiento va antes que todo lo demás.
Vulnerabilidades y CVE
Descubre cómo se investigan vulnerabilidades reales y publicadas y cómo se relacionan con el software al que afectan, a lo largo de 72 CVE reales.
Sistemas operativos
Windows 7 y 10, FreeBSD, Linux basado en Debian, CentOS, AIX e iOS, además de shells bancarias y de cajeros: descubre lo distinto que se comporta la infraestructura real.
OPSEC y análisis forense
Cada acción deja un rastro y los investigadores lo siguen. Aprendes qué registran los logs y por qué los defensores dependen de ellos.
Conceptos de red team
Comando y control, concienciación sobre phishing y botnets, explicados a través del juego para que entiendas cómo se organizan los ataques.
Móvil y SIGINT
Por qué las redes móviles, las tarjetas SIM y la MFA por SMS son puntos débiles, y qué significa eso para proteger tus propias cuentas.
OSINT e ingeniería social
Cómo la información pública y la confianza humana pasan a formar parte de la superficie de ataque, y cómo reconocerlo.
// GUÍA INTEGRADA
APRENDER DENTRO DEL JUEGO
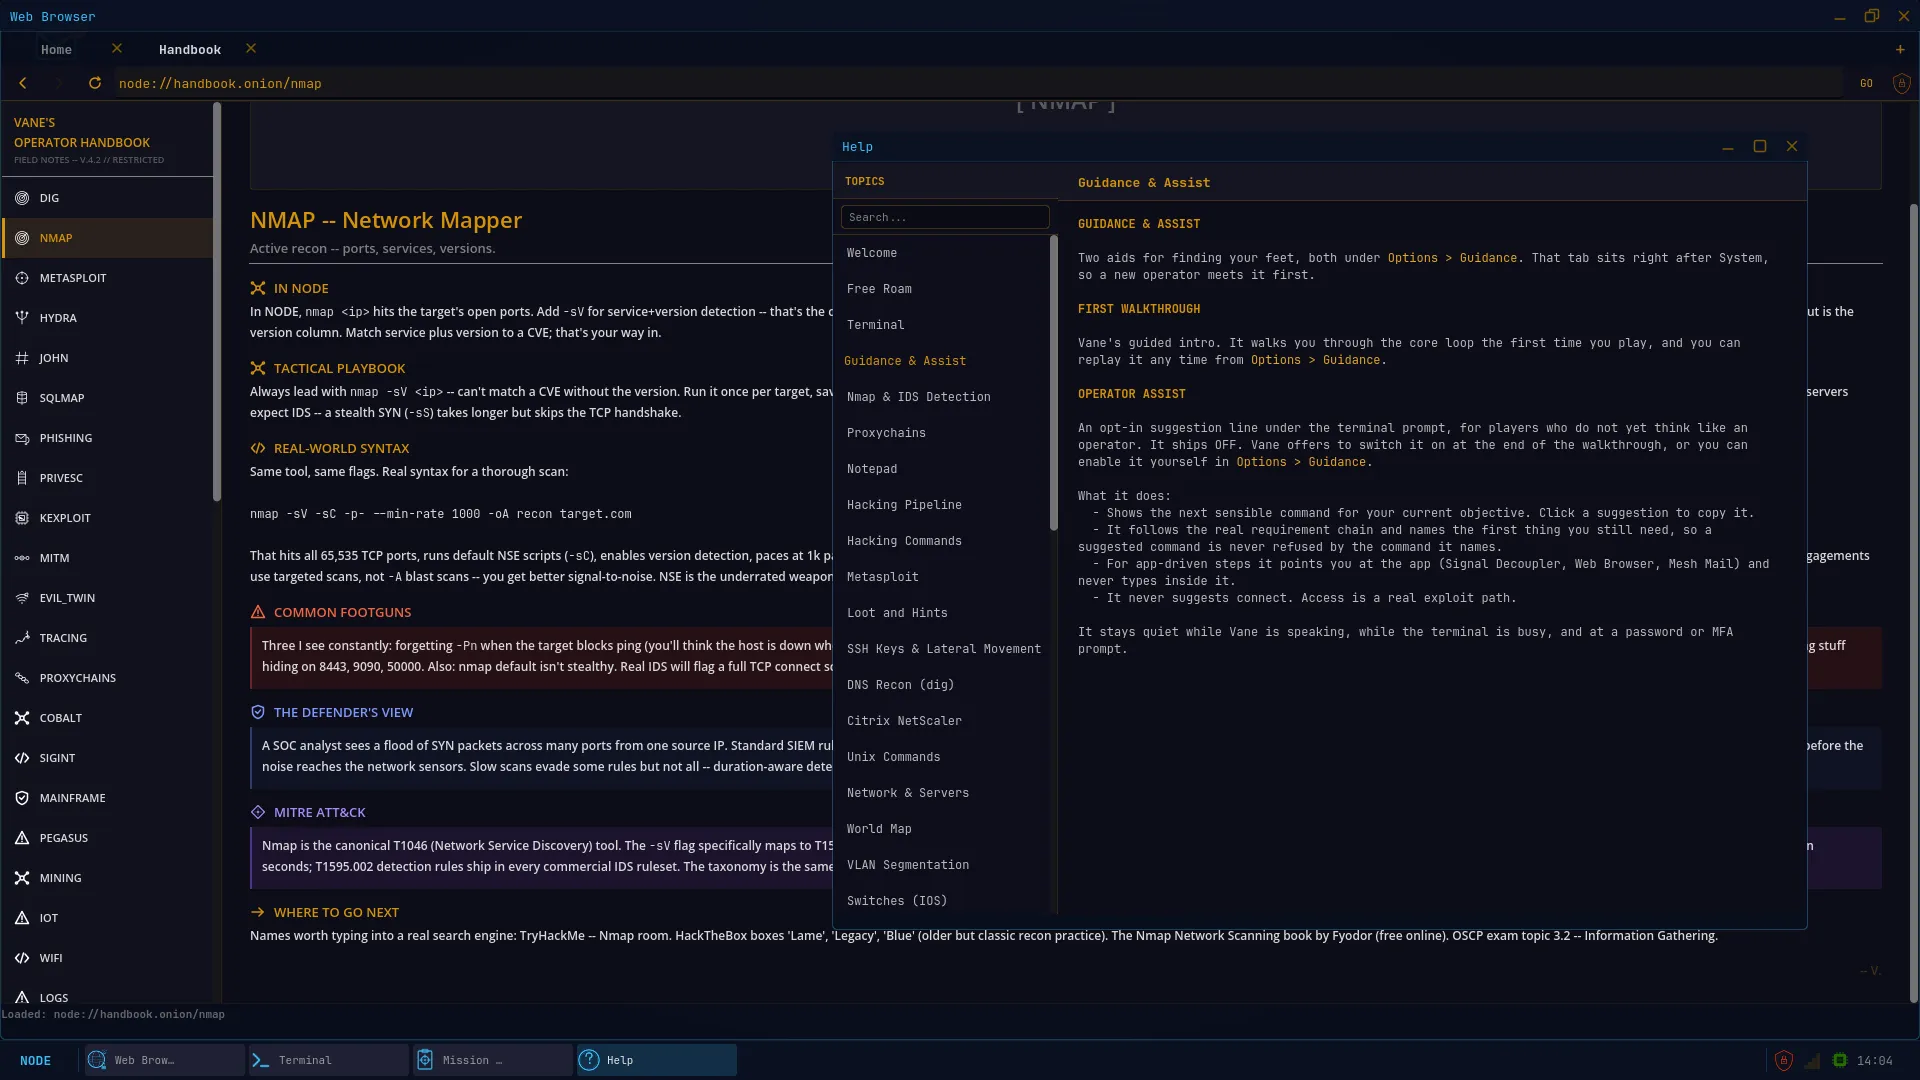
Manual del operador
Un manual dentro del juego documenta las herramientas que usas: qué hacen, cómo funcionan y cuándo usarlas. Aprendes el concepto, no solo el botón.
La guía de Vane
Tu enlace te guía en tu primera intrusión y sigue orientándote, así que puedes empezar sin ninguna experiencia en Linux ni en seguridad.
Fallar sin riesgo
Todo ocurre dentro de una red simulada. Los errores te cuestan heat dentro del juego, no un incidente en el mundo real, así que puedes experimentar con libertad.
// FRAMEWORK DEL SECTOR
MAPEADO A MITRE ATT&CK
MITRE ATT&CK es el framework que usan los equipos de seguridad para describir el comportamiento de los atacantes. Estas son las tácticas que vives en el juego.
| ID | TÁCTICA | EN NODE: PROTOCOL |
|---|---|---|
| TA0043 | Reconnaissance | Mapear dominios, hosts y servicios antes de un trabajo |
| TA0042 | Resource Development | Montar infraestructura: servidores, botnets, refugios |
| TA0001 | Initial Access | Conseguir un primer punto de apoyo mediante una vulnerabilidad conocida |
| TA0004 | Privilege Escalation | Pasar de una cuenta de usuario al control total de un sistema |
| TA0005 | Defense Evasion | Gestionar tu rastro y los logs que dejas atrás |
| TA0006 | Credential Access | Contraseñas, claves y carteras como objetivos |
| TA0008 | Lateral Movement | Pivotar por redes LAN de un host al siguiente |
| TA0011 | Command and Control | Dirigir operaciones a través de un framework C2 |
| TA0010 | Exfiltration | Objetivos de misión basados en datos robados |
| TA0040 | Impact | DDoS y las consecuencias de tus acciones en el estado del mundo |
// SALIDAS PROFESIONALES
DEL JUEGO A LA PROFESIÓN
El juego te familiariza con herramientas reales, Linux y la mentalidad del atacante. No es una certificación, pero te da ventaja para los puestos y exámenes que aparecen a continuación.
> Analista SOC
Leer logs, detectar rastros y entender el comportamiento de los atacantes.
> Pentester
Reconocimiento, vulnerabilidades y la estructura de un encargo.
> Operador de red team
Cómo se organizan las operaciones reales, desde la infraestructura hasta el C2.
> Administrador de sistemas Linux
Soltura en la línea de comandos, las tuberías y los logs del sistema.
- > OverTheWire: Wargames gratuitos de Linux y seguridad, empezando por Bandit.
- > TryHackMe: Laboratorios guiados en el navegador, desde nivel principiante.
- > Hack The Box: Laboratorios prácticos y objetivos legales para practicar a cualquier nivel.
Estamos preparando un programa para aulas, bootcamps y equipos de seguridad. ¿Quieres ser de los primeros en enterarte?
info@node-protocol.systemsNODE: PROTOCOL es una simulación: todos los objetivos son ficticios. En el mundo real, prueba solo sistemas que sean tuyos o para los que tengas permiso por escrito. El acceso no autorizado es delito en casi todo el mundo.
// FAQ
PREGUNTAS
¿Puede un juego de hacking enseñar habilidades reales?
Sí, cuando los comandos son reales. En NODE: PROTOCOL los comandos de Linux, incluidas las tuberías, se comportan como los reales y los exploits se basan en 72 CVE reales, así que lo que aprendes te sirve en una terminal real.
¿Necesito experiencia en Linux o en hacking?
No. Tu enlace, Vane, te guía en tu primera intrusión y más allá, y el manual del operador del juego explica cada herramienta.
¿NODE: PROTOCOL me conseguirá un trabajo en ciberseguridad?
Ningún juego puede hacerlo por sí solo. Te familiariza con herramientas reales, Linux y la mentalidad del atacante. Combínalo con laboratorios prácticos y certificaciones para convertirlo en una carrera.
¿Es legal?
Sí. Todo ocurre dentro de una red simulada. En el mundo real, prueba solo sistemas que sean tuyos o para los que tengas permiso por escrito.
¿Puedo usarlo en clase o para formar a un equipo?
Pronto habrá un programa para docentes y equipos. Escribe a info@node-protocol.systems si te interesa.