ACADEMIA
Aprenda invadindo. Comandos reais de Linux, ferramentas reais e CVEs reais, dentro de uma simulação onde errar não custa nada.
// POR QUE ENSINA
NÃO É UM AUTOHACKER. É UM CAMPO DE TREINAMENTO.
A maioria dos jogos de hacking esconde o trabalho atrás de uma barra de progresso. NODE: PROTOCOL coloca um terminal de verdade nas suas mãos. Os comandos de Linux, incluindo pipes, se comportam exatamente como os reais, e as vulnerabilidades que você explora são CVEs reais e publicados.
Isso significa que os hábitos que você desenvolve jogando (ler logs, encadear comandos e pensar como um atacante) valem para uma máquina real.
// TRILHAS DE HABILIDADES
O QUE VOCÊ APRENDE
Linha de comando Linux
Navegue por sistemas de arquivos, leia logs, encadeie comandos com pipes e trabalhe como um sysadmin. A sintaxe é a real, então vale direto para qualquer máquina Linux.
Redes e reconhecimento
Aprenda como hosts, portas e serviços se encaixam, mapeie redes e entenda por que o reconhecimento vem antes de tudo.
Vulnerabilidades e CVEs
Veja como vulnerabilidades reais e publicadas são pesquisadas e associadas ao software que afetam, em 72 CVEs reais.
Sistemas operacionais
Windows 7 e 10, FreeBSD, Linux baseado em Debian, CentOS, AIX e iOS, além de shells bancários e de caixas eletrônicos: veja como a infraestrutura real se comporta de formas diferentes.
OPSEC e perícia forense
Cada ação deixa um rastro e os investigadores o seguem. Você aprende o que os logs registram e por que os defensores dependem deles.
Conceitos de red team
Comando e controle, conscientização sobre phishing e botnets, explicados pelo gameplay para você entender como os ataques são organizados.
Mobile e SIGINT
Por que redes celulares, cartões SIM e MFA por SMS são pontos fracos, e o que isso significa para proteger suas próprias contas.
OSINT e engenharia social
Como informações públicas e a confiança humana viram parte de uma superfície de ataque, e como reconhecer isso.
// ORIENTAÇÃO INTEGRADA
APRENDIZADO DENTRO DO JOGO
Manual do Operador
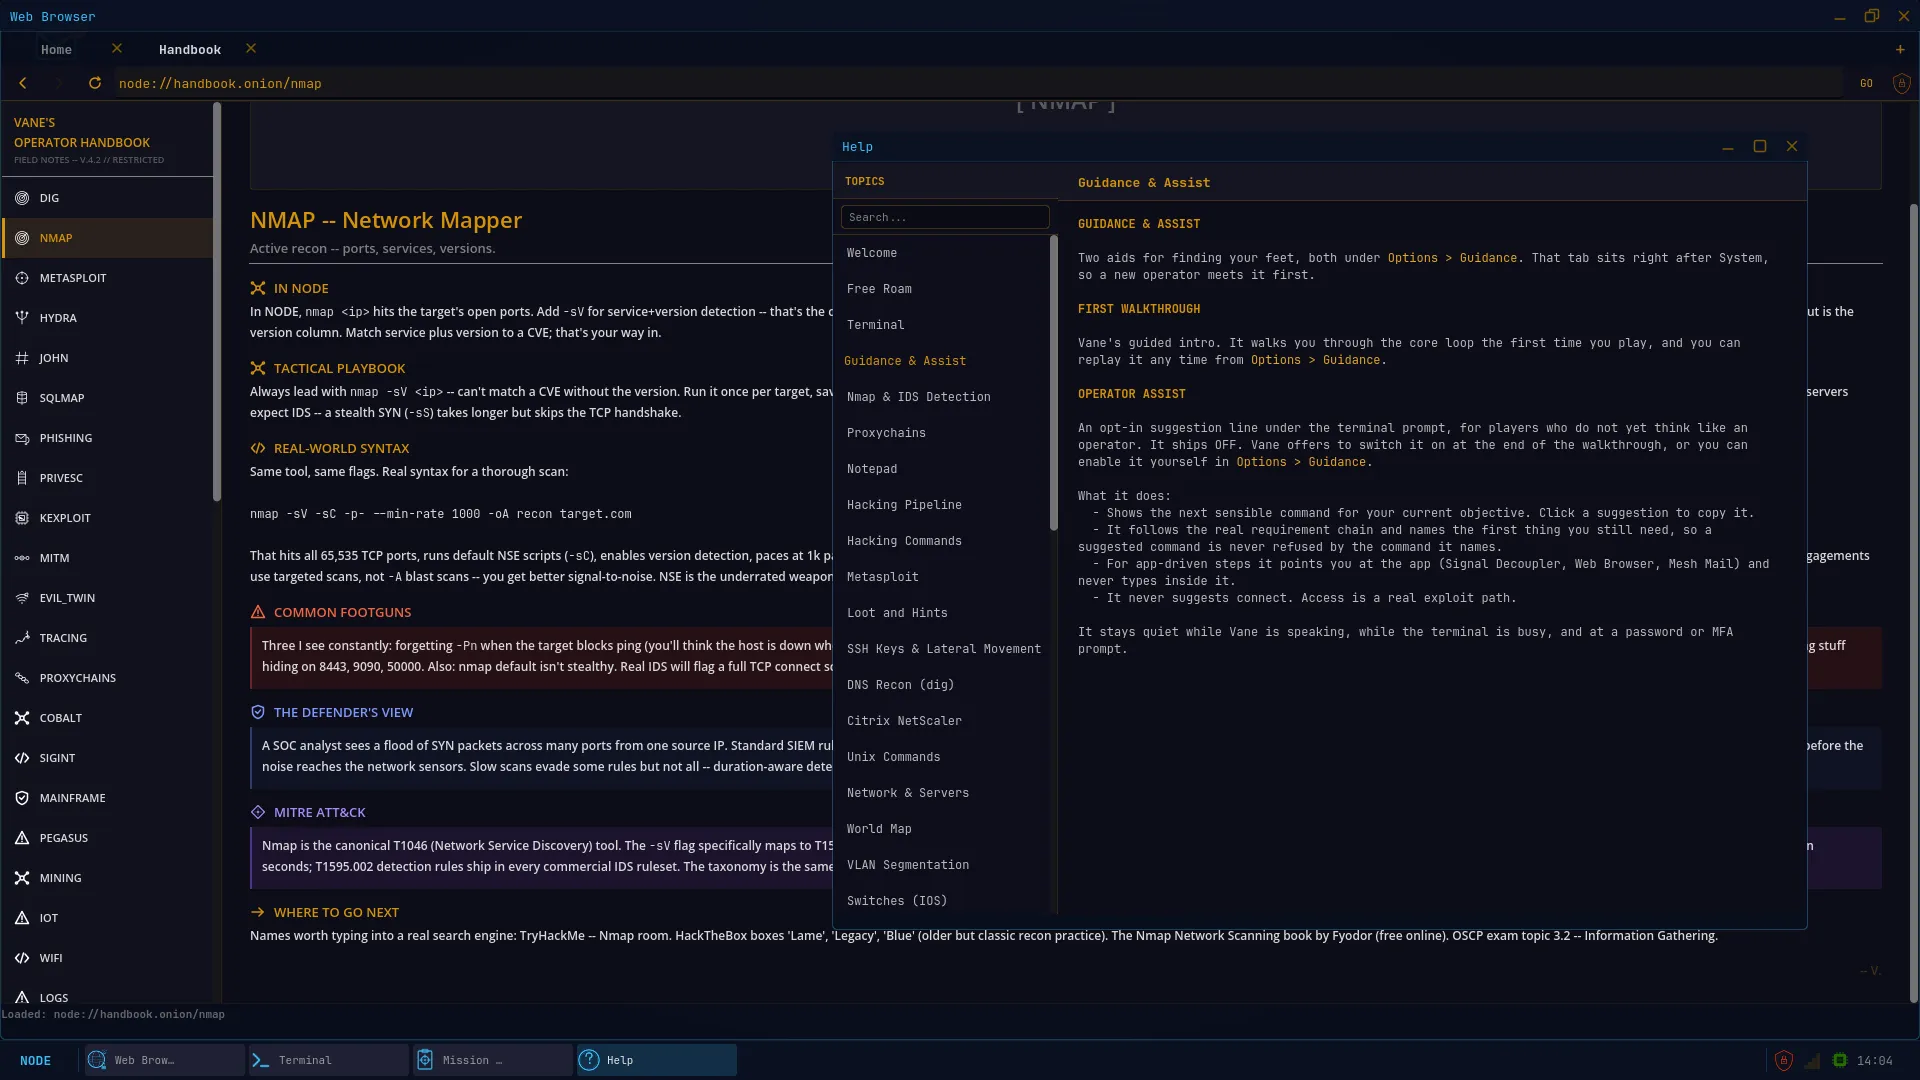
Um manual dentro do jogo documenta as ferramentas que você usa: o que fazem, como funcionam e quando usá-las. Você aprende o conceito, não só o botão.
Orientação de Vane
Seu contato conduz você pela primeira invasão e continua orientando depois, então você pode começar sem nenhuma experiência em Linux ou segurança.
Errar é seguro
Tudo acontece dentro de uma rede simulada. Erros custam suspeita no jogo, não um incidente no mundo real, então você pode experimentar à vontade.
// FRAMEWORK DO SETOR
MAPEADO PARA O MITRE ATT&CK
MITRE ATT&CK é o framework que equipes de segurança usam para descrever o comportamento de atacantes. Estas são as táticas que você vivencia no jogo.
| ID | TÁTICA | EM NODE: PROTOCOL |
|---|---|---|
| TA0043 | Reconnaissance | Mapear domínios, hosts e serviços antes de um trabalho |
| TA0042 | Resource Development | Montar infraestrutura: servidores, botnets, esconderijos |
| TA0001 | Initial Access | Conseguir o primeiro acesso por meio de uma vulnerabilidade conhecida |
| TA0004 | Privilege Escalation | Passar de uma conta de usuário ao controle total de um sistema |
| TA0005 | Defense Evasion | Gerenciar seu rastro e os logs que você deixa para trás |
| TA0006 | Credential Access | Senhas, chaves e carteiras como alvos |
| TA0008 | Lateral Movement | Pivotar por LANs de um host para o próximo |
| TA0011 | Command and Control | Conduzir operações por meio de um framework de C2 |
| TA0010 | Exfiltration | Objetivos de missão centrados em dados roubados |
| TA0040 | Impact | DDoS e as consequências das suas ações no estado do mundo |
// CARREIRAS
DO JOGO PARA A CARREIRA
O jogo cria familiaridade com ferramentas reais, Linux e o pensamento de um atacante. Não é uma certificação, mas dá a você uma vantagem para as funções e provas abaixo.
> Analista de SOC
Ler logs, identificar rastros e entender o comportamento de atacantes.
> Pentester
Reconhecimento, vulnerabilidades e a estrutura de um trabalho de pentest.
> Operador de red team
Como operações reais são organizadas, da infraestrutura ao C2.
> Sysadmin Linux
Fluência na linha de comando, em pipes e em logs de sistema.
- > OverTheWire: Wargames gratuitos de Linux e segurança, começando pelo Bandit.
- > TryHackMe: Labs guiados no navegador, do nível iniciante em diante.
- > Hack The Box: Labs práticos e alvos legais para treinar, em todos os níveis.
Um programa para salas de aula, bootcamps e equipes de segurança está a caminho. Quer ser o primeiro a saber?
info@node-protocol.systemsNODE: PROTOCOL é uma simulação: todos os alvos são fictícios. No mundo real, só teste sistemas que são seus ou que você tem permissão por escrito para testar. Acesso não autorizado é crime em quase todo lugar.
// FAQ
PERGUNTAS
Um jogo de hacking pode ensinar habilidades reais?
Sim, quando os comandos são reais. Em NODE: PROTOCOL, os comandos de Linux, incluindo pipes, se comportam como os reais e os exploits são baseados em 72 CVEs reais, então o que você aprende vale para um terminal de verdade.
Preciso de experiência com Linux ou hacking?
Não. Seu contato Vane conduz você pela primeira invasão e muito além, e o Manual do Operador do jogo explica cada ferramenta.
NODE: PROTOCOL vai me conseguir um emprego em cibersegurança?
Nenhum jogo faz isso sozinho. Ele cria familiaridade com ferramentas reais, Linux e o pensamento de um atacante. Combine com labs práticos e certificações para transformar isso em carreira.
É permitido por lei?
Sim. Tudo acontece dentro de uma rede simulada. No mundo real, só teste sistemas que são seus ou que você tem permissão por escrito para testar.
Posso usar em sala de aula ou para treinar minha equipe?
Um programa para educadores e equipes chega em breve. Entre em contato pelo info@node-protocol.systems se tiver interesse.