AKADEMIA
Ucz się przez włamania. Prawdziwe komendy systemu Linux, prawdziwe narzędzia i prawdziwe CVE w symulacji, w której błędy nic nie kosztują.
// DLACZEGO TO UCZY
TO NIE AUTOHACKER. TO POLIGON TRENINGOWY.
Większość gier o hakowaniu ukrywa całą pracę za paskiem postępu. NODE: PROTOCOL daje ci prawdziwy terminal. Komendy systemu Linux, łącznie z potokami, działają dokładnie jak prawdziwe, a podatności, które wykorzystujesz, to prawdziwe, opublikowane CVE.
Dzięki temu nawyki, które wyrabiasz podczas gry (czytanie logów, łączenie komend i myślenie jak atakujący), przenoszą się na prawdziwą maszynę.
// ŚCIEŻKI UMIEJĘTNOŚCI
CZEGO SIĘ NAUCZYSZ
Wiersz poleceń Linux
Poruszaj się po systemach plików, czytaj logi, łącz komendy potokami i pracuj jak sysadmin. Składnia jest prawdziwa, więc przenosi się wprost na każdą maszynę z systemem Linux.
Sieci i rekonesans
Dowiedz się, jak hosty, porty i usługi łączą się w całość, mapuj sieci i zrozum, dlaczego rekonesans zawsze idzie na pierwszy ogień.
Podatności i CVE
Zobacz, jak prawdziwe, opublikowane podatności są badane i dopasowywane do oprogramowania, którego dotyczą, na przykładzie 72 prawdziwych CVE.
Systemy operacyjne
Windows 7 i 10, FreeBSD, Linux oparty na Debianie, CentOS, AIX i iOS, a do tego powłoki bankowe i bankomatowe: zobacz, jak różnie zachowuje się prawdziwa infrastruktura.
OPSEC i informatyka śledcza
Każde działanie zostawia ślad, a śledczy idą jego tropem. Dowiesz się, co zapisują logi i dlaczego obrońcy na nich polegają.
Koncepcje red teamu
Command-and-control, świadomość phishingu i botnety, wyjaśnione przez rozgrywkę, żebyś zrozumiał, jak organizuje się ataki.
Telefony i SIGINT
Dlaczego sieci komórkowe, karty SIM i MFA oparte na SMS-ach to słabe punkty i co to oznacza dla ochrony twoich własnych kont.
OSINT i socjotechnika
Jak publiczne informacje i ludzkie zaufanie stają się częścią powierzchni ataku i jak to rozpoznać.
// WBUDOWANE WSKAZÓWKI
NAUKA W SAMEJ GRZE
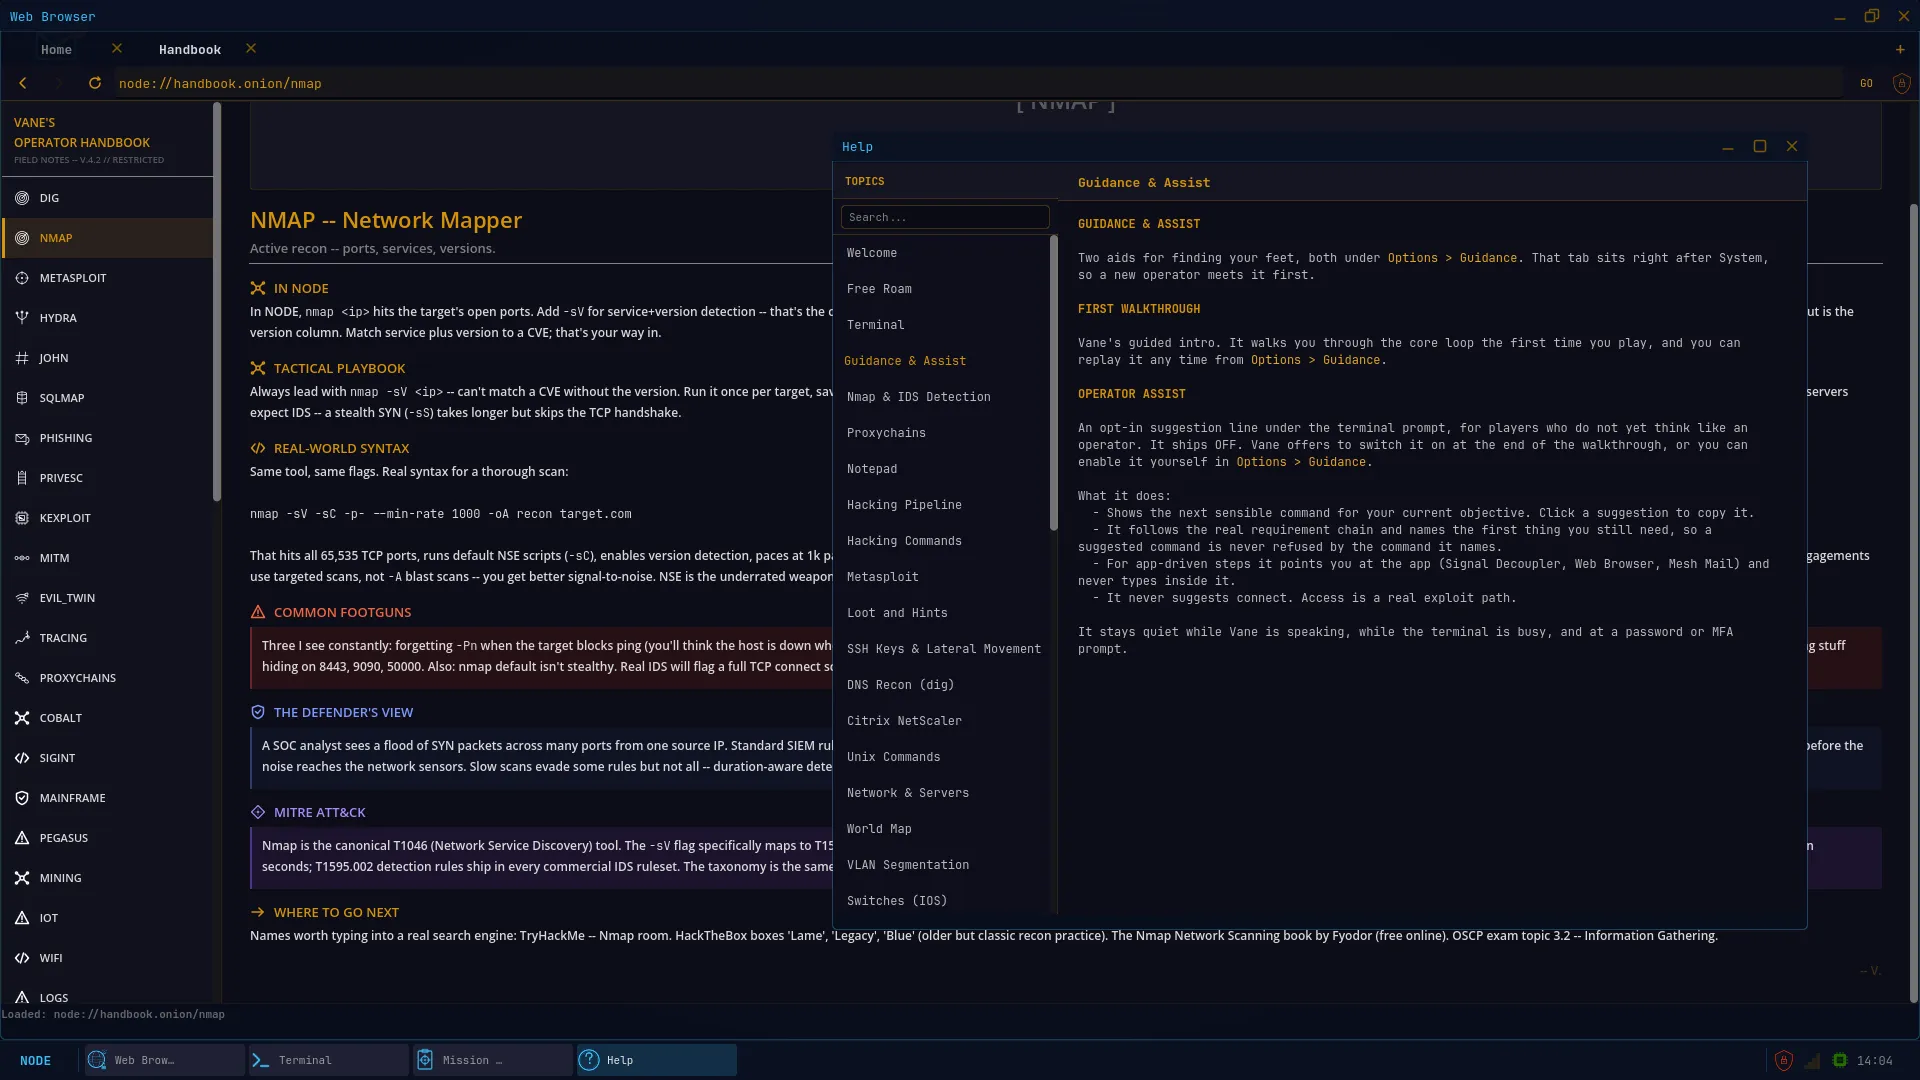
Podręcznik operatora
Podręcznik w grze opisuje narzędzia, których używasz: co robią, jak działają i kiedy po nie sięgać. Uczysz się koncepcji, a nie tylko klikania przycisku.
Prowadzi cię Vane
Twój opiekun przeprowadza cię przez pierwsze włamanie i dalej ci pomaga, więc możesz zacząć bez żadnego doświadczenia z systemem Linux czy bezpieczeństwem.
Bezpieczne porażki
Wszystko dzieje się w symulowanej sieci. Błędy podnoszą twój poziom zagrożenia w grze, a nie wywołują prawdziwego incydentu, więc możesz swobodnie eksperymentować.
// FRAMEWORK BRANŻOWY
ZMAPOWANE NA MITRE ATT&CK
MITRE ATT&CK to framework, którym zespoły bezpieczeństwa opisują zachowanie atakujących. Oto taktyki, których doświadczysz w grze.
| ID | TAKTYKA | W NODE: PROTOCOL |
|---|---|---|
| TA0043 | Reconnaissance | Mapowanie domen, hostów i usług przed zleceniem |
| TA0042 | Resource Development | Budowa infrastruktury: serwery, botnety, kryjówki |
| TA0001 | Initial Access | Zdobycie pierwszego przyczółka przez znaną podatność |
| TA0004 | Privilege Escalation | Przejście od konta użytkownika do pełnej kontroli nad systemem |
| TA0005 | Defense Evasion | Zarządzanie swoim śladem i logami, które zostawiasz |
| TA0006 | Credential Access | Hasła, klucze i portfele jako cele |
| TA0008 | Lateral Movement | Pivotowanie przez sieci LAN od jednego hosta do kolejnego |
| TA0011 | Command and Control | Prowadzenie operacji przez framework C2 |
| TA0010 | Exfiltration | Cele misji oparte na skradzionych danych |
| TA0040 | Impact | DDoS i skutki twoich działań dla stanu świata |
// ŚCIEŻKI KARIERY
OD GRY DO KARIERY
Gra oswaja cię z prawdziwymi narzędziami, systemem Linux i myśleniem atakującego. To nie certyfikat, ale daje ci lepszy start w rolach i egzaminach poniżej.
> Analityk SOC
Czytanie logów, wychwytywanie śladów i rozumienie zachowania atakujących.
> Pentester
Rekonesans, podatności i struktura zlecenia.
> Operator red teamu
Jak organizuje się prawdziwe operacje, od infrastruktury po C2.
> Administrator Linux
Biegłość w wierszu poleceń, potokach i logach systemowych.
- > OverTheWire: Darmowe wargames z systemu Linux i bezpieczeństwa, na początek Bandit.
- > TryHackMe: Prowadzone laboratoria w przeglądarce, od poziomu początkującego wzwyż.
- > Hack The Box: Praktyczne laboratoria i legalne cele do ćwiczeń na każdym poziomie.
Program dla szkół, bootcampów i zespołów bezpieczeństwa jest w drodze. Chcesz dowiedzieć się o nim jako pierwszy?
info@node-protocol.systemsNODE: PROTOCOL to symulacja: każdy cel jest fikcyjny. W prawdziwym świecie testuj tylko systemy, które należą do ciebie lub na których testowanie masz pisemną zgodę. Nieautoryzowany dostęp jest przestępstwem niemal wszędzie.
// FAQ
PYTANIA
Czy gra o hakowaniu może nauczyć prawdziwych umiejętności?
Tak, jeśli komendy są prawdziwe. W NODE: PROTOCOL komendy systemu Linux, łącznie z potokami, działają jak prawdziwe, a exploity bazują na 72 prawdziwych CVE, więc to, czego się nauczysz, przeniesiesz do prawdziwego terminala.
Czy potrzebuję doświadczenia z systemem Linux lub hakowaniem?
Nie. Twój opiekun Vane przeprowadzi cię przez pierwsze włamanie i dalej, a Podręcznik operatora w grze objaśnia każde narzędzie.
Czy NODE: PROTOCOL da mi pracę w cyberbezpieczeństwie?
Żadna gra nie zrobi tego sama. Ta oswaja cię z prawdziwymi narzędziami, systemem Linux i myśleniem atakującego. Połącz ją z praktycznymi laboratoriami i certyfikatami, aby przekuć to w karierę.
Czy to legalne?
Tak. Wszystko dzieje się w symulowanej sieci. W prawdziwym świecie testuj tylko systemy, które należą do ciebie lub na których testowanie masz pisemną zgodę.
Czy mogę użyć gry w klasie lub do szkolenia zespołu?
Program dla edukatorów i zespołów pojawi się wkrótce. Jeśli cię to interesuje, napisz na info@node-protocol.systems.