AKADEMIE
Lernen durch Eindringen. Echte Linux-Befehle, echte Tools und echte CVEs, in einer Simulation, in der Fehler nichts kosten.
// WARUM ES LEHRREICH IST
KEIN AUTOHACKER. EIN TRAININGSGELÄNDE.
Die meisten Hacking-Spiele verstecken die Arbeit hinter einem Fortschrittsbalken. NODE: PROTOCOL gibt dir ein echtes Terminal. Die Linux-Befehle, inklusive Pipes, verhalten sich exakt wie die echten, und die Schwachstellen, die du ausnutzt, sind echte, veröffentlichte CVEs.
Die Gewohnheiten, die du beim Spielen entwickelst (Logs lesen, Befehle verketten, wie ein Angreifer denken), lassen sich also auf einen echten Rechner übertragen.
// SKILL-TRACKS
WAS DU LERNST
Linux-Kommandozeile
Navigiere durch Dateisysteme, lies Logs, verkette Befehle mit Pipes und arbeite wie ein Sysadmin. Die Syntax ist echt, du kannst sie also direkt auf jedem Linux-Rechner anwenden.
Netzwerke & Aufklärung
Lerne, wie Hosts, Ports und Dienste zusammenspielen, kartiere Netzwerke und verstehe, warum Aufklärung vor allem anderen kommt.
Schwachstellen & CVEs
Sieh, wie echte, veröffentlichte Schwachstellen recherchiert und der betroffenen Software zugeordnet werden, anhand von 72 echten CVEs.
Betriebssysteme
Windows 7 und 10, FreeBSD, Debian-basiertes Linux, CentOS, AIX und iOS, dazu Banking- und Geldautomaten-Shells: Erlebe, wie unterschiedlich sich echte Infrastruktur verhält.
OPSEC & Forensik
Jede Aktion hinterlässt eine Spur, und Ermittler folgen ihr. Du lernst, was Logs aufzeichnen und warum Verteidiger sich auf sie verlassen.
Red-Team-Konzepte
Command-and-Control, Phishing-Bewusstsein und Botnets, erklärt durch Gameplay, damit du verstehst, wie Angriffe organisiert werden.
Mobilfunk & SIGINT
Warum Mobilfunknetze, SIM-Karten und SMS-basierte MFA Schwachstellen sind und was das für den Schutz deiner eigenen Accounts bedeutet.
OSINT & Social Engineering
Wie öffentliche Informationen und menschliches Vertrauen Teil einer Angriffsfläche werden und wie du das erkennst.
// EINGEBAUTE ANLEITUNG
LERNEN IM SPIEL
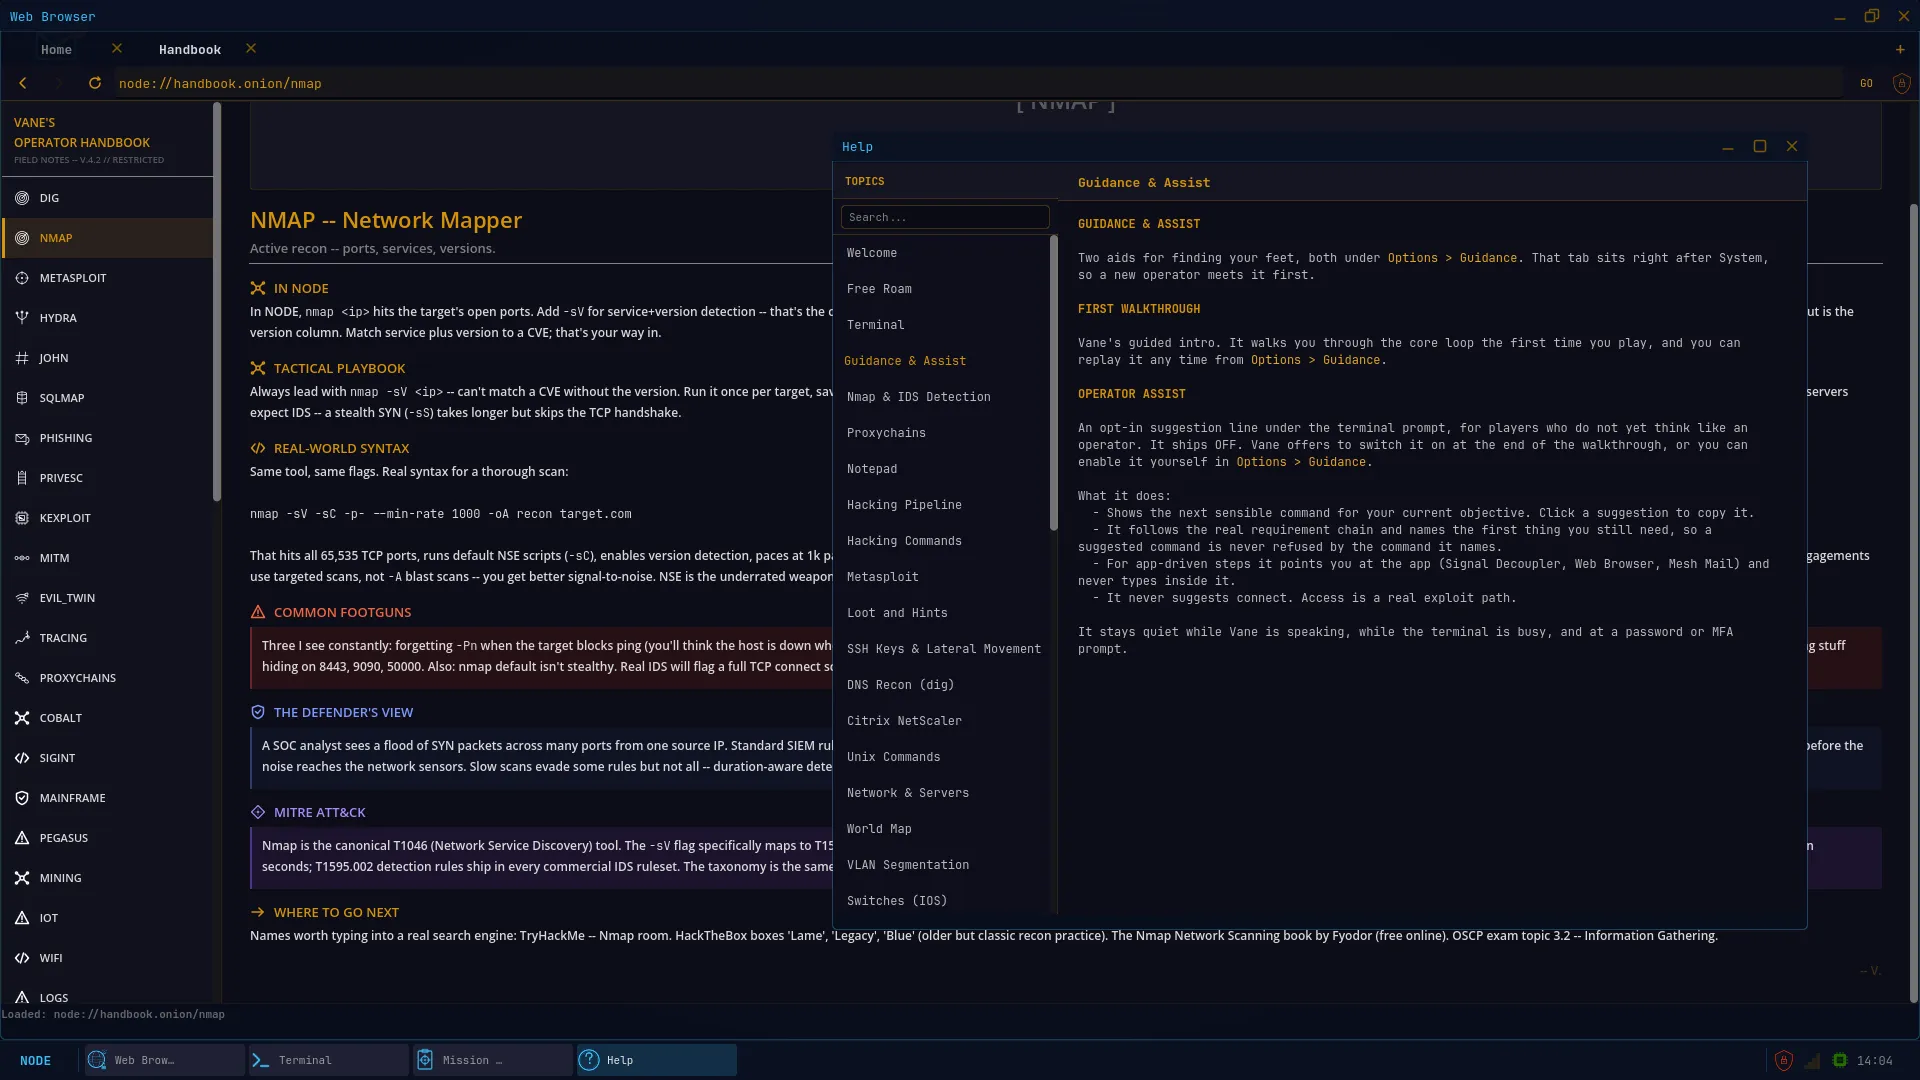
Operator-Handbuch
Ein Handbuch im Spiel dokumentiert die Tools, die du nutzt: was sie tun, wie sie funktionieren und wann du sie einsetzt. Du lernst das Konzept, nicht nur den Button.
Anleitung von Vane
Dein Handler führt dich durch deinen ersten Einbruch und begleitet dich weiter, sodass du ganz ohne Linux- oder Security-Erfahrung starten kannst.
Scheitern ohne Risiko
Alles passiert in einem simulierten Netzwerk. Fehler kosten dich Heat im Spiel, keinen echten Sicherheitsvorfall, also kannst du frei experimentieren.
// BRANCHEN-FRAMEWORK
ZUGEORDNET ZU MITRE ATT&CK
MITRE ATT&CK ist das Framework, mit dem Security-Teams das Verhalten von Angreifern beschreiben. Diese Taktiken erlebst du im Spiel.
| ID | TAKTIK | IN NODE: PROTOCOL |
|---|---|---|
| TA0043 | Reconnaissance | Domains, Hosts und Dienste vor einem Job kartieren |
| TA0042 | Resource Development | Infrastruktur aufbauen: Server, Botnets, Safehouses |
| TA0001 | Initial Access | Erster Zugang über eine bekannte Schwachstelle |
| TA0004 | Privilege Escalation | Vom Benutzerkonto zur vollen Kontrolle über ein System |
| TA0005 | Defense Evasion | Deine Spur und die hinterlassenen Logs managen |
| TA0006 | Credential Access | Passwörter, Schlüssel und Wallets als Ziele |
| TA0008 | Lateral Movement | Pivoting durch LANs von einem Host zum nächsten |
| TA0011 | Command and Control | Operationen über ein C2-Framework steuern |
| TA0010 | Exfiltration | Missionsziele rund um gestohlene Daten |
| TA0040 | Impact | DDoS und die Folgen deiner Aktionen für den Weltzustand |
// KARRIEREWEGE
VOM SPIEL ZUR KARRIERE
Das Spiel macht dich vertraut mit echten Tools, Linux und dem Denken von Angreifern. Es ist keine Zertifizierung, verschafft dir aber einen Vorsprung für die folgenden Jobs und Prüfungen.
> SOC-Analyst
Logs lesen, Spuren erkennen und das Verhalten von Angreifern verstehen.
> Penetrationstester
Aufklärung, Schwachstellen und der Ablauf eines Auftrags.
> Red-Team-Operator
Wie echte Operationen organisiert sind, von der Infrastruktur bis zu C2.
> Linux-Sysadmin
Sicherer Umgang mit der Kommandozeile, Pipes und System-Logs.
- > OverTheWire: Kostenlose Linux- und Security-Wargames, angefangen mit Bandit.
- > TryHackMe: Geführte Labs im Browser, für Einsteiger und Fortgeschrittene.
- > Hack The Box: Praxis-Labs und legale Übungsziele für jedes Level.
Ein Programm für Klassenzimmer, Bootcamps und Security-Teams ist in Arbeit. Willst du als Erstes davon erfahren?
info@node-protocol.systemsNODE: PROTOCOL ist eine Simulation: Jedes Ziel ist fiktiv. In der echten Welt darfst du nur Systeme testen, die dir gehören oder für die du eine schriftliche Erlaubnis hast. Unbefugter Zugriff ist fast überall eine Straftat.
// FAQ
FRAGEN
Kann ein Hacking-Spiel echte Skills vermitteln?
Ja, wenn die Befehle echt sind. In NODE: PROTOCOL verhalten sich die Linux-Befehle, inklusive Pipes, wie die echten, und die Exploits basieren auf 72 echten CVEs. Was du lernst, lässt sich also auf ein echtes Terminal übertragen.
Brauche ich Linux- oder Hacking-Erfahrung?
Nein. Dein Handler Vane führt dich durch deinen ersten Einbruch und darüber hinaus, und das Operator-Handbuch im Spiel erklärt jedes Tool.
Bekomme ich mit NODE: PROTOCOL einen Job in der Cybersecurity?
Das kann kein Spiel allein leisten. Es macht dich vertraut mit echten Tools, Linux und dem Denken von Angreifern. Kombiniere es mit Praxis-Labs und Zertifizierungen, um daraus eine Karriere zu machen.
Ist das legal?
Ja. Alles passiert in einem simulierten Netzwerk. In der echten Welt darfst du nur Systeme testen, die dir gehören oder für die du eine schriftliche Erlaubnis hast.
Kann ich es im Unterricht oder für Teamtrainings nutzen?
Ein Programm für Lehrkräfte und Teams kommt bald. Schreib an info@node-protocol.systems, wenn du Interesse hast.